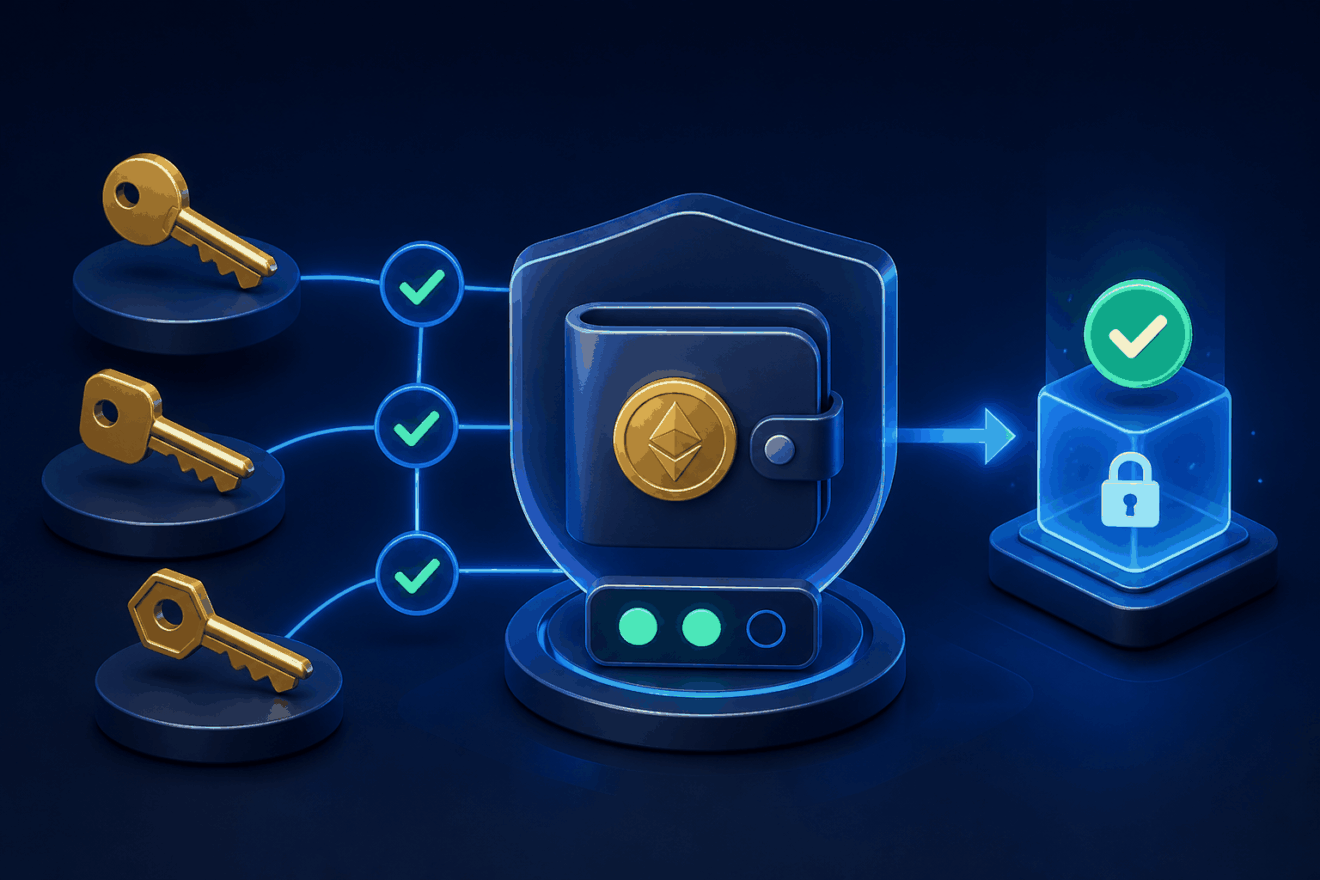
Una wallet multisig cambia una pregunta básica de la autocustodia. En vez de preguntar quién tiene la única llave capaz de mover los fondos, pregunta cuántas firmas deben aprobar una operación. La cuenta puede exigir, por ejemplo, dos de tres o tres de cinco autorizaciones. Esa regla distribuye el control entre varias personas o dispositivos y reduce el riesgo de que una sola llave comprometida sea suficiente.
En Ethereum, una multisig suele implementarse como una cuenta basada en contrato inteligente. La documentación de Ethereum sobre contratos inteligentes describe estas cuentas como contratos que requieren varias firmas válidas antes de ejecutar una transacción. No es una cuenta bancaria compartida ni una contraseña repartida: es una lógica que la red verifica.
Qué significa N de M
La expresión N de M resume el umbral. La M indica cuántos firmantes autorizados existen y la N cuántos deben aprobar. En una configuración 2 de 3 hay tres propietarios posibles, pero solo hacen falta dos firmas. En una 3 de 5 hay cinco, y tres deben confirmar. La combinación debe elegirse antes de depositar fondos porque define tanto la seguridad como la capacidad de recuperación.
Un umbral bajo permite operar incluso si una persona pierde su dispositivo, pero deja menos margen frente a una colusión o un acceso indebido. Un umbral alto distribuye mejor la decisión, aunque puede bloquear la cuenta si demasiados firmantes pierden sus llaves. No existe una cifra universalmente correcta: depende de cuántas personas participan, qué valor se protege y qué plan existe para sustituir a un firmante.
Qué problema intenta resolver
La multisig busca eliminar el punto único de fallo. Una wallet tradicional puede depender de una frase de recuperación o una llave privada. Si se pierde, se filtra o se usa en una firma maliciosa, el resto del sistema no tiene por qué detener la operación. Con varias firmas independientes, un atacante tendría que comprometer suficientes autorizaciones para alcanzar el umbral.
Ethereum explica que una multisig puede evitar que la pérdida de una sola llave cause una pérdida irreversible y que también sirve para gobernanza o control de contratos. La ventaja no es mágica: el riesgo se distribuye, pero las llaves siguen siendo importantes. Si todas se guardan en el mismo teléfono, en la misma nube o bajo la misma contraseña, la separación es más aparente que real.
Firmantes realmente independientes
Una configuración 2 de 3 es más fuerte cuando las tres llaves están en dispositivos separados, con copias de respaldo separadas y controles de acceso distintos. Si una persona guarda dos llaves en el mismo lugar, una intrusión física o digital puede superar el umbral. La independencia no significa que los firmantes no se conozcan; significa que no dependen del mismo secreto, dispositivo o canal.
Para un equipo, define quién propone, quién revisa y quién firma. Para una persona, puede significar usar varias hardware wallets o custodiar los respaldos en ubicaciones distintas. No compartas una frase semilla para “facilitar” el sistema. La multisig pierde sentido si una sola persona termina controlando todas las autorizaciones.
Cómo se aprueba una transacción
El proceso suele comenzar con una propuesta: activo, red, dirección de destino, cantidad y datos de la operación. Un firmante revisa los detalles y añade su aprobación. La transacción queda pendiente hasta que alcanza el umbral. Después, la cuenta ejecuta la operación en la blockchain y paga las comisiones correspondientes.
La interfaz puede mostrar una operación pendiente, pero la aprobación real debe verificarse en el dispositivo firmante y, cuando sea posible, en un explorador de bloques. No firmes solo porque reconoces el nombre de la persona que propuso la operación. Comprueba el destino, el contrato que se llama, el valor y la red. El objetivo de varias firmas es mejorar el control, no multiplicar clics automáticos.
Una wallet multisig no es una wallet sin claves
La cuenta puede estar controlada por un contrato, pero cada firmante todavía necesita una llave para aprobar acciones. La plataforma que muestra la cuenta no necesariamente custodia esas llaves. Safe explica que su interfaz no guarda la clave privada del firmante y que una wallet conectada es necesaria para crear, firmar y ejecutar operaciones.
Esta diferencia ayuda a separar software e infraestructura. Una aplicación puede mostrar balances y solicitudes, pero el poder de autorizar sigue en los dispositivos de los firmantes. Si un sitio web deja de funcionar, puede existir otra forma de interactuar con el contrato, aunque hacerlo exige conocimientos y datos correctos. Guarda la dirección del contrato y los respaldos necesarios para recuperar la información.
Ventajas para equipos y tesorerías
Una multisig es especialmente útil cuando varias personas administran fondos de una empresa, una DAO, un proyecto o una operación que necesita controles internos. El pago no depende de un único administrador y se puede exigir una segunda revisión antes de ejecutar. También facilita separar responsabilidades: una persona prepara, otra verifica y otras autorizan.
Los límites que conviene aceptar
Una multisig no protege contra una propuesta maliciosa que suficientes firmantes aprueben. Tampoco corrige una dirección equivocada, un contrato fraudulento o un token sin liquidez. Si el grupo firma una operación dañina, la blockchain no sabe que fue un error humano. La revisión debe ocurrir antes de reunir el umbral.
También hay riesgos operativos. Si se pierde el número necesario de llaves, los fondos pueden quedar inaccesibles. Si alguien controla varias llaves, el supuesto reparto se reduce. Si se cambia la configuración sin documentarlo, los respaldos antiguos pueden dejar de servir. La seguridad aumenta solo cuando la arquitectura se prueba y se mantiene.
Cómo elegir un umbral sensato
Empieza por definir cuántas personas deben participar y cuántas podrían estar fuera de servicio. Un esquema 2 de 3 es flexible, pero requiere que los tres firmantes estén bien protegidos. Un 3 de 5 ofrece más separación, aunque exige coordinación. La decisión debe incluir viajes, enfermedad, rotación de personal y la posibilidad de sustituir a un firmante.
Multisig y otras capas de seguridad
La multisig puede combinarse con hardware wallets, límites de gasto, alertas y listas de direcciones permitidas. La guía sobre listas blancas en exchanges explica otro tipo de control: restringir los destinos de retiro. Son mecanismos distintos y no deben confundirse. Uno distribuye firmas; el otro limita destinos en una cuenta compatible.
También es útil proteger las sesiones y los correos de cada firmante con autenticación adicional. La guía sobre 2FA recuerda que una segunda capa reduce el riesgo de una contraseña robada, aunque no valida automáticamente una transacción. Cada herramienta debe resolver un problema concreto.
Recuperación y cambio de firmantes
Antes de depositar, documenta el procedimiento para reemplazar una llave. Una wallet multisig puede permitir cambiar propietarios y umbral, pero esas acciones requieren firmas y deben protegerse como operaciones críticas. Hazlo solo desde la interfaz oficial o mediante un proceso revisado, y verifica el resultado en la blockchain.
Los respaldos deben estar disponibles para quienes realmente los necesitan, sin reunirse en un único archivo. Revisa periódicamente que los firmantes sigan teniendo acceso y que el umbral continúe siendo razonable. Una configuración que funcionaba para tres personas puede dejar de ser adecuada cuando cambia el equipo.
Una herramienta para repartir la confianza
Una wallet multisig no convierte la autocustodia en un sistema sin responsabilidades. Hace algo concreto: reparte la capacidad de firmar, reduce algunos puntos de fallo y exige coordinación antes de mover fondos. Su valor aparece cuando el diseño de llaves, el umbral, la recuperación y la revisión de transacciones están pensados juntos.
Para una persona, puede ser una forma de separar dispositivos y respaldos. Para un equipo, puede ser una regla de gobernanza visible en la red. En ambos casos conviene empezar pequeño, verificar cada detalle y no confundir una arquitectura sofisticada con seguridad automática. Varias firmas pueden proteger una decisión; solo el criterio puede decidir si esa operación merece ser aprobada.

Cofundador y analista de fútbol