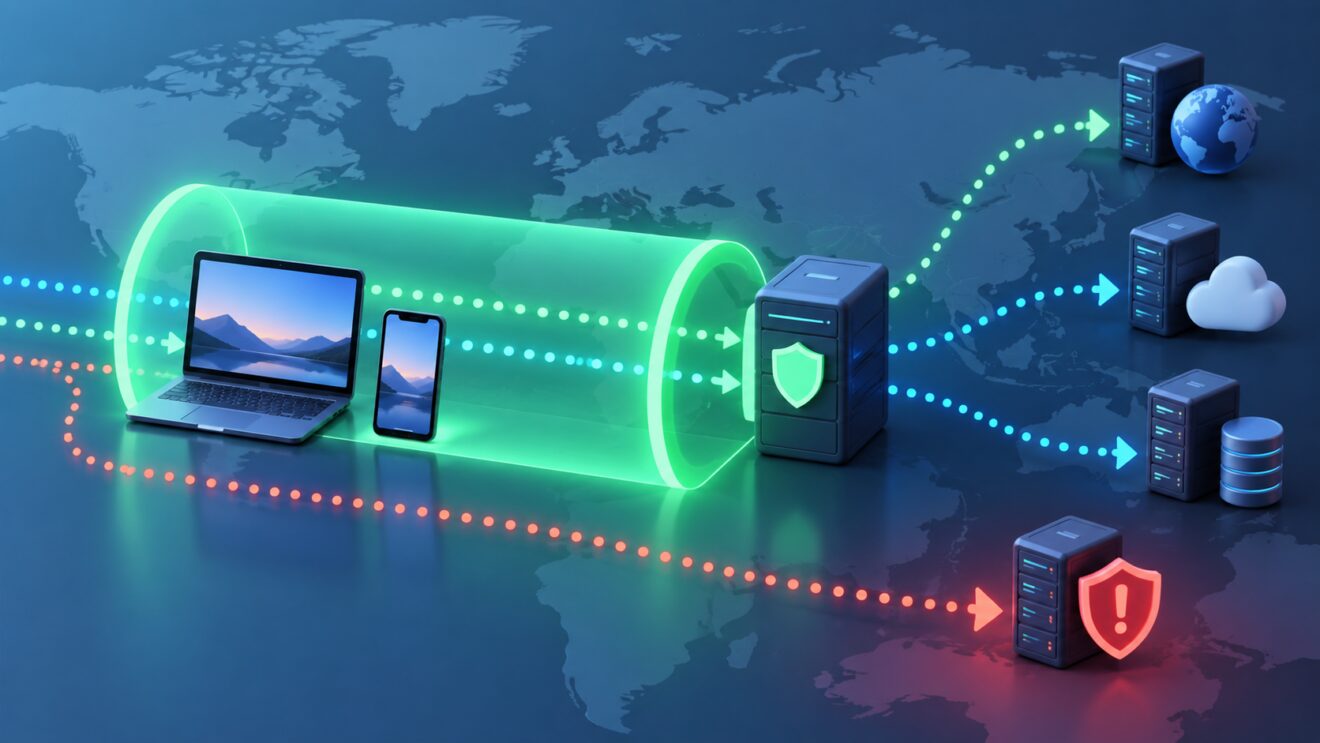
Una VPN puede cifrar el trayecto entre tu dispositivo y su servidor, pero esa protección depende de cómo se resuelven las direcciones de internet. Ahí entra el DNS, el sistema que traduce un nombre como un sitio web en una dirección IP. Si una consulta DNS sale por el proveedor de internet en lugar de pasar por el túnel esperado, existe una fuga DNS. No significa automáticamente que toda la conexión esté expuesta, pero sí que una parte de la actividad puede revelar qué dominios se consultan.
Detectar el problema no requiere conocimientos avanzados. Hace falta entender qué se está midiendo, comparar el estado de la conexión antes y después de activar la VPN y leer los resultados con cautela. Una prueba sirve como señal, no como certificado absoluto de anonimato. También hay que distinguir una fuga DNS de WebRTC, cookies o una cuenta iniciada en el navegador.
Qué hace el DNS y por qué importa
Cuando escribes un dominio, el dispositivo necesita encontrar la dirección numérica asociada. Para eso envía una consulta a un resolver DNS. Ese resolver puede pertenecer al proveedor de internet, a la red local, al sistema operativo, al navegador o a un servicio configurado de forma específica. La respuesta permite abrir la página, pero también puede dejar un registro de la solicitud en distintos puntos de la cadena.
Una fuga ocurre cuando la VPN está activa para el tráfico general, pero el sistema mantiene un resolver fuera del túnel. La página que visitas podría seguir viendo la IP del servidor VPN, mientras el operador de la red conoce los dominios solicitados. Por eso la filtración puede pasar desapercibida: no siempre cambia la apariencia del sitio ni interrumpe la navegación.
No es lo mismo que una IP expuesta
DNS e IP están relacionados, pero no son idénticos. Una prueba de IP responde quién parece conectarse al sitio; una prueba DNS muestra qué resolvers contestan las consultas. Puedes tener una IP del servidor VPN y, al mismo tiempo, un resolver asociado con tu red habitual. La privacidad técnica se entiende mejor cuando se revisan ambas capas por separado.
También conviene no confundir DNS con WebRTC. WebRTC puede revelar datos de red a través de funciones del navegador, mientras que DNS se refiere a la resolución de nombres. Una herramienta que solo comprueba uno de esos puntos no está revisando todo lo demás. La guía de Mozilla sobre fugas DNS explica precisamente esta diferencia conceptual y por qué una VPN no debe venderse como invisibilidad total.
La comprobación básica, paso a paso
Empieza con una línea base. Desconecta la VPN y abre una prueba de fugas DNS en el navegador. Guarda el nombre del proveedor o los servidores que aparezcan, sin compartir capturas con datos innecesarios. Después cierra la página, activa la VPN y repite la prueba desde la misma red y el mismo dispositivo. Comparar ambos resultados ayuda a detectar si las consultas cambian al establecer el túnel.
Un resultado razonable suele mostrar servidores coherentes con la configuración de la VPN, aunque el país o el nombre exacto pueden variar. La documentación de la prueba DNS de Surfshark presenta este tipo de comprobación como una forma de revisar si las consultas parecen salir por el proveedor esperado. No debe interpretarse como una auditoría independiente de todas las prácticas del servicio.
Repite la prueba con varias páginas si el resultado parece extraño. Los tests consultan distintos dominios y pueden recibir respuestas de más de un resolver. Un nombre desconocido tampoco prueba por sí solo que exista una fuga: algunos proveedores usan infraestructura compartida, marcas técnicas distintas o servidores ubicados en una región diferente a la IP que elegiste.
IPv6, navegador y túnel dividido
IPv6 merece atención porque algunos dispositivos tienen conectividad IPv4 e IPv6 al mismo tiempo. Si la VPN solo cubre una de las dos rutas, parte del tráfico puede salir de la protección esperada. Una prueba completa debería mostrar qué ocurre con ambas familias de direcciones, y la aplicación debería documentar si soporta IPv6 o si recomienda desactivarlo temporalmente bajo ciertas configuraciones.
El túnel dividido también cambia el análisis. Esa función permite que algunas aplicaciones utilicen la VPN y otras salgan por la conexión normal. Puede ser útil para separar tareas, pero hace que una prueba global sea difícil de interpretar: una fuga en una aplicación puede ser una regla configurada, no un fallo accidental. La guía sobre túnel dividido explica por qué conviene decidir qué aplicaciones entran en el túnel antes de evaluar el resultado.
Los navegadores modernos pueden usar DNS seguro, incluido DNS over HTTPS. Esta capa cifra la consulta hacia un resolver del navegador, pero no elimina la necesidad de revisar rutas y políticas. Puede modificar el resultado de una prueba o hacer que el navegador no use exactamente el resolver del sistema. La conclusión práctica es sencilla: documenta la configuración antes de cambiarla y evita diagnosticar una fuga con una sola casilla.
Qué hacer si aparece una fuga
Primero, confirma que la VPN esté conectada al iniciar la prueba y que no haya una aplicación de seguridad o un portal cautivo interfiriendo. Reinicia la conexión, cambia de servidor y repite la comparación. Revisa si el cliente ofrece protección contra fugas DNS, bloqueo cuando el túnel cae o compatibilidad con IPv6. Estas funciones no son iguales en todos los servicios y deben leerse en su documentación.
Después, revisa el sistema operativo y el navegador. Un resolver configurado manualmente, una extensión, una política corporativa o una red con controles propios puede alterar las consultas. Evita descargar supuestas herramientas de reparación desde anuncios o foros desconocidos. Un diagnóstico de privacidad no debería terminar instalando software de procedencia dudosa.
La prueba no sustituye a una rutina de seguridad
Una VPN no impide que una cuenta identifique al usuario después de iniciar sesión. Tampoco borra cookies, evita el rastreo de una aplicación con permiso de ubicación ni corrige una contraseña reutilizada. La prueba DNS responde a una pregunta concreta: qué resolvers parecen recibir consultas en una determinada configuración. No responde cuánto registra el proveedor, quién puede acceder a sus datos o qué reglas aplica una plataforma.
Para actividades relacionadas con apuestas o pagos, respeta siempre la legislación y las condiciones del servicio. Una VPN no autoriza a saltarse verificaciones de identidad, geobloqueos, límites o restricciones locales. La guía para apostadores sobre privacidad sin atajos recuerda que proteger una conexión y cumplir las reglas son responsabilidades simultáneas.
Cómo leer el resultado con criterio
Un buen informe de prueba debería permitir comparar el estado sin VPN y con VPN, indicar qué servidores DNS aparecieron y aclarar si IPv6, DNS seguro o túnel dividido estaban activos. Si solo muestra un mensaje verde, no hay suficiente contexto para tomar decisiones. La transparencia importa más que el color de la pantalla.
Si el resultado cambia de manera coherente al conectar la VPN, es una señal favorable, no una garantía. Si aparecen servidores del proveedor de internet, investiga la configuración y contacta con el soporte oficial. Guarda una fecha y una descripción de los cambios para saber si el problema persiste después de actualizar la aplicación o cambiar de red.
Privacidad sin promesas absolutas
Las fugas DNS muestran cómo la privacidad digital se compone de varias capas. Una VPN ayuda, pero el resultado depende del sistema, el navegador, la red, el proveedor y las decisiones del usuario. Medir antes de afirmar evita el alarmismo y la confianza excesiva.
La mejor práctica es mantener una rutina breve: establecer una línea base, activar la VPN, revisar DNS e IP, comprobar IPv6 cuando corresponda y respetar las reglas del servicio que se está usando. Ese proceso no promete invisibilidad. Ofrece algo más práctico: información suficiente para saber qué está ocurriendo y corregir una configuración que no coincide con lo que esperabas.

Cofundador y analista de fútbol